Zmapujte a ochraňte svá slabá místa dříve, než je najdou hackeři.
Kompletní know-how zabalené v informačním systému. Postupujte podle metodiky NÚKIB. Žádná implementace, stačí se zaregistrovat.
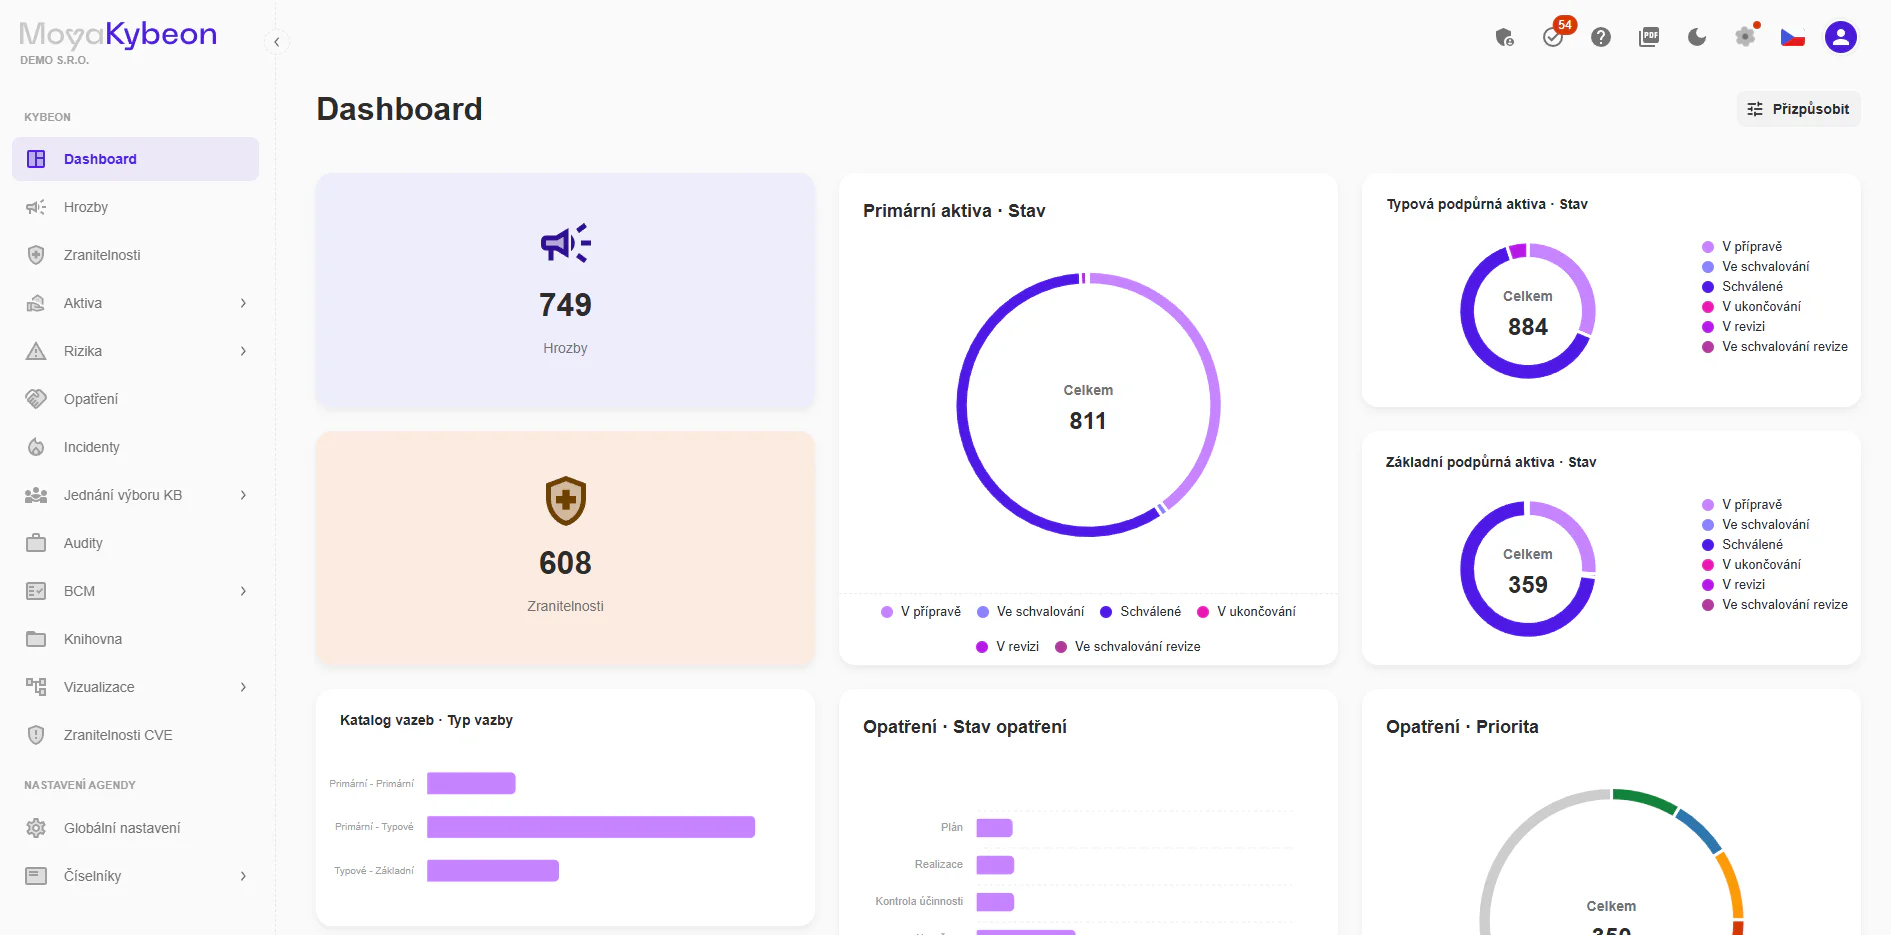
Komplexní řešení pro řízení kybernetické bezpečnosti na jednom místě.
Zajistěte, že v oblasti kybernetické bezpečnosti splňujete všechny legislativní požadavky.
Ušetřete čas při analýze rizik. MoyaKybeon sestaví podklady a vy se věnujete ohodnocení rizik a návrhům opatření.
Správná identifikace hrozeb a zranitelností je klíčová pro ochranu aktiv. Když nevíte, co vás ohrožuje, nemůžete se chránit.
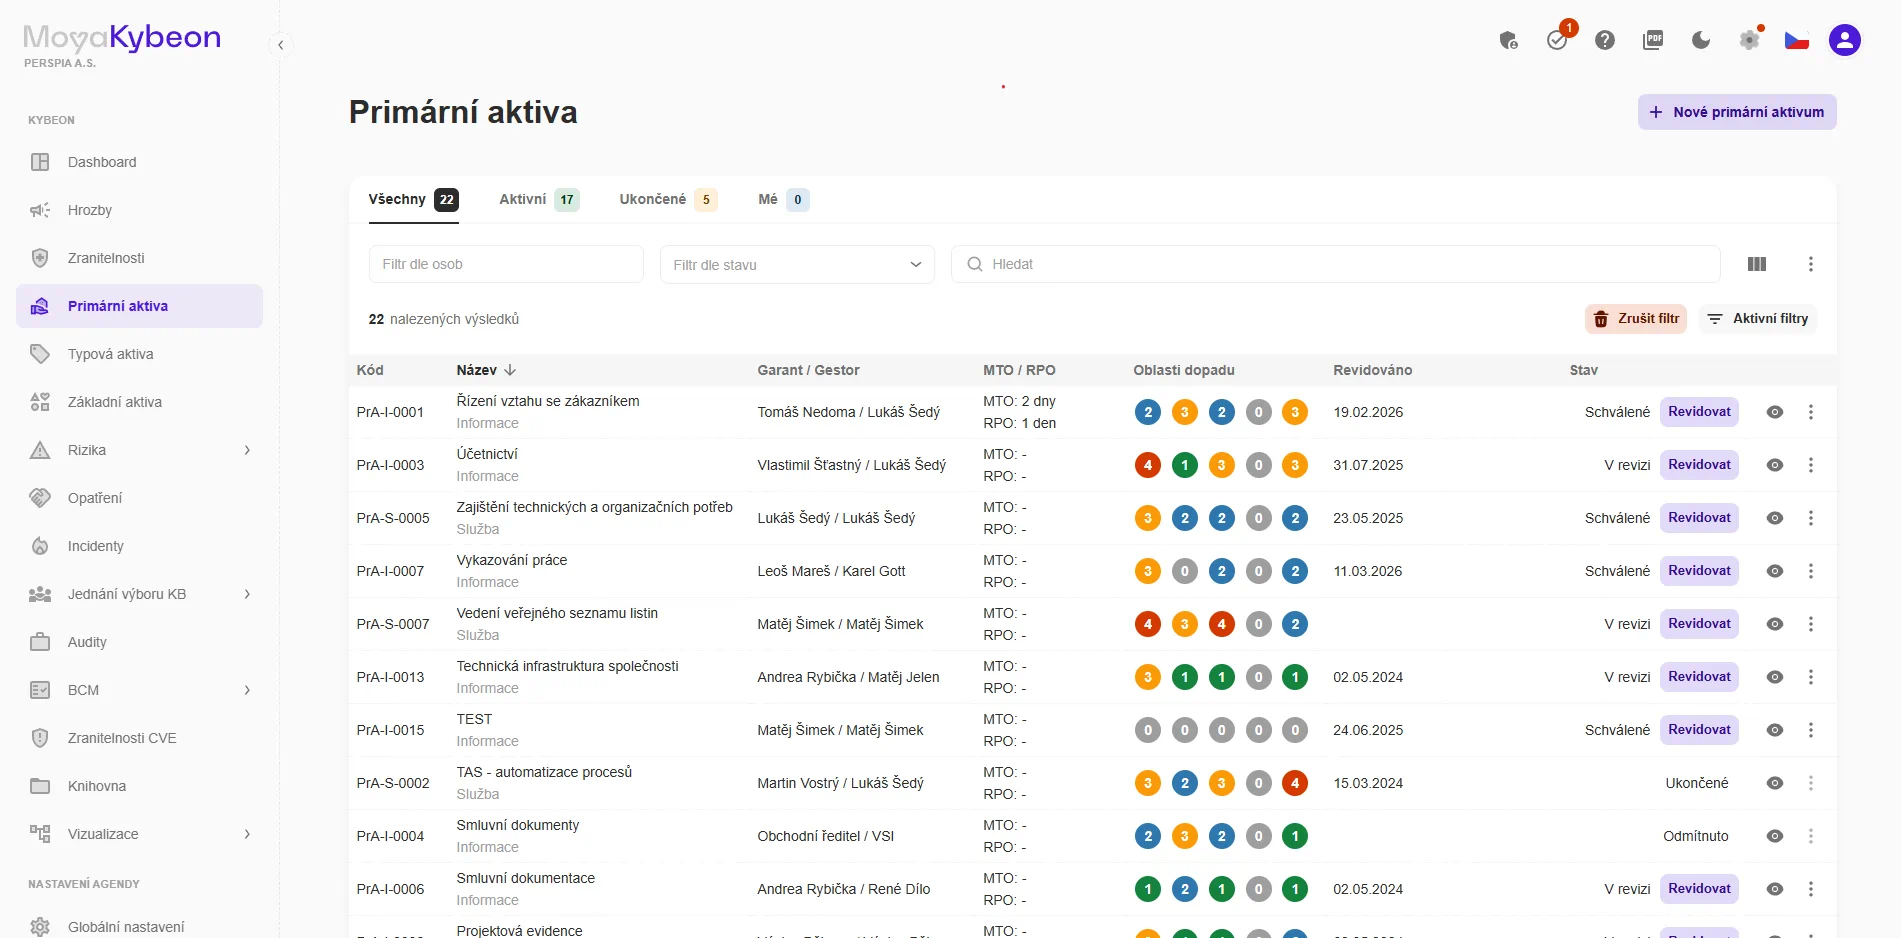
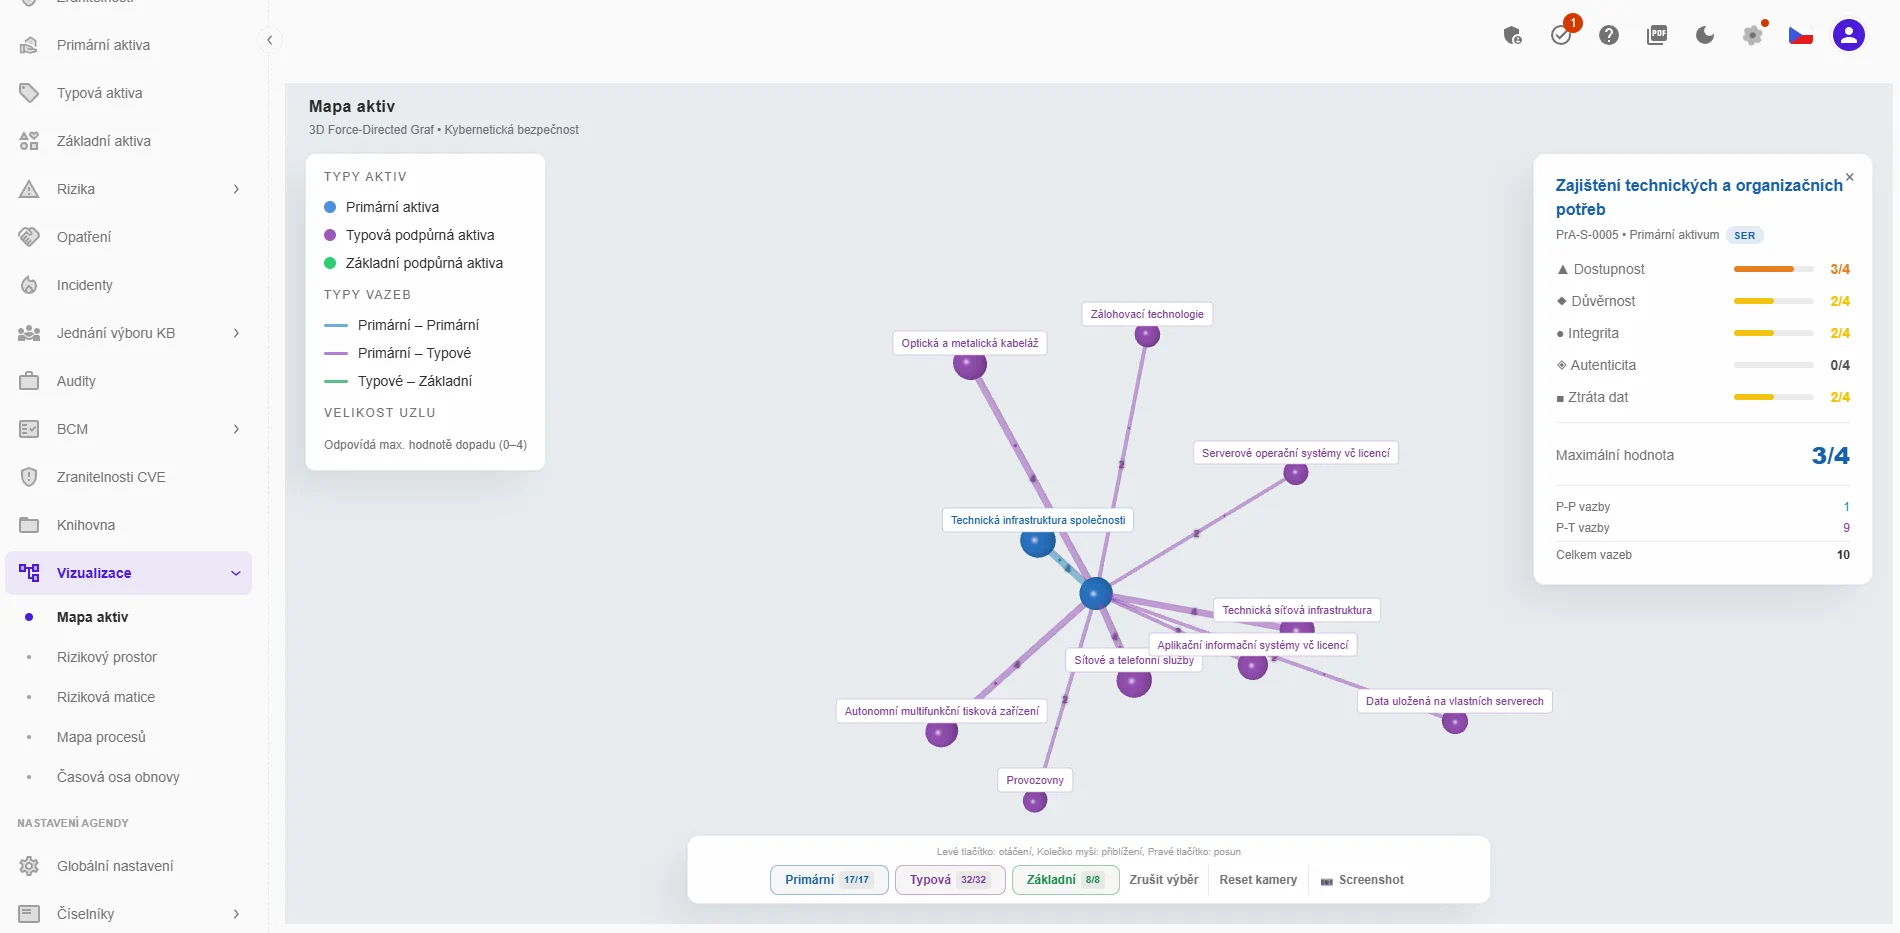
Spravujte katalogy primárních, typových a základních podpůrných aktiv na jednom místě, včetně jejich vazeb.
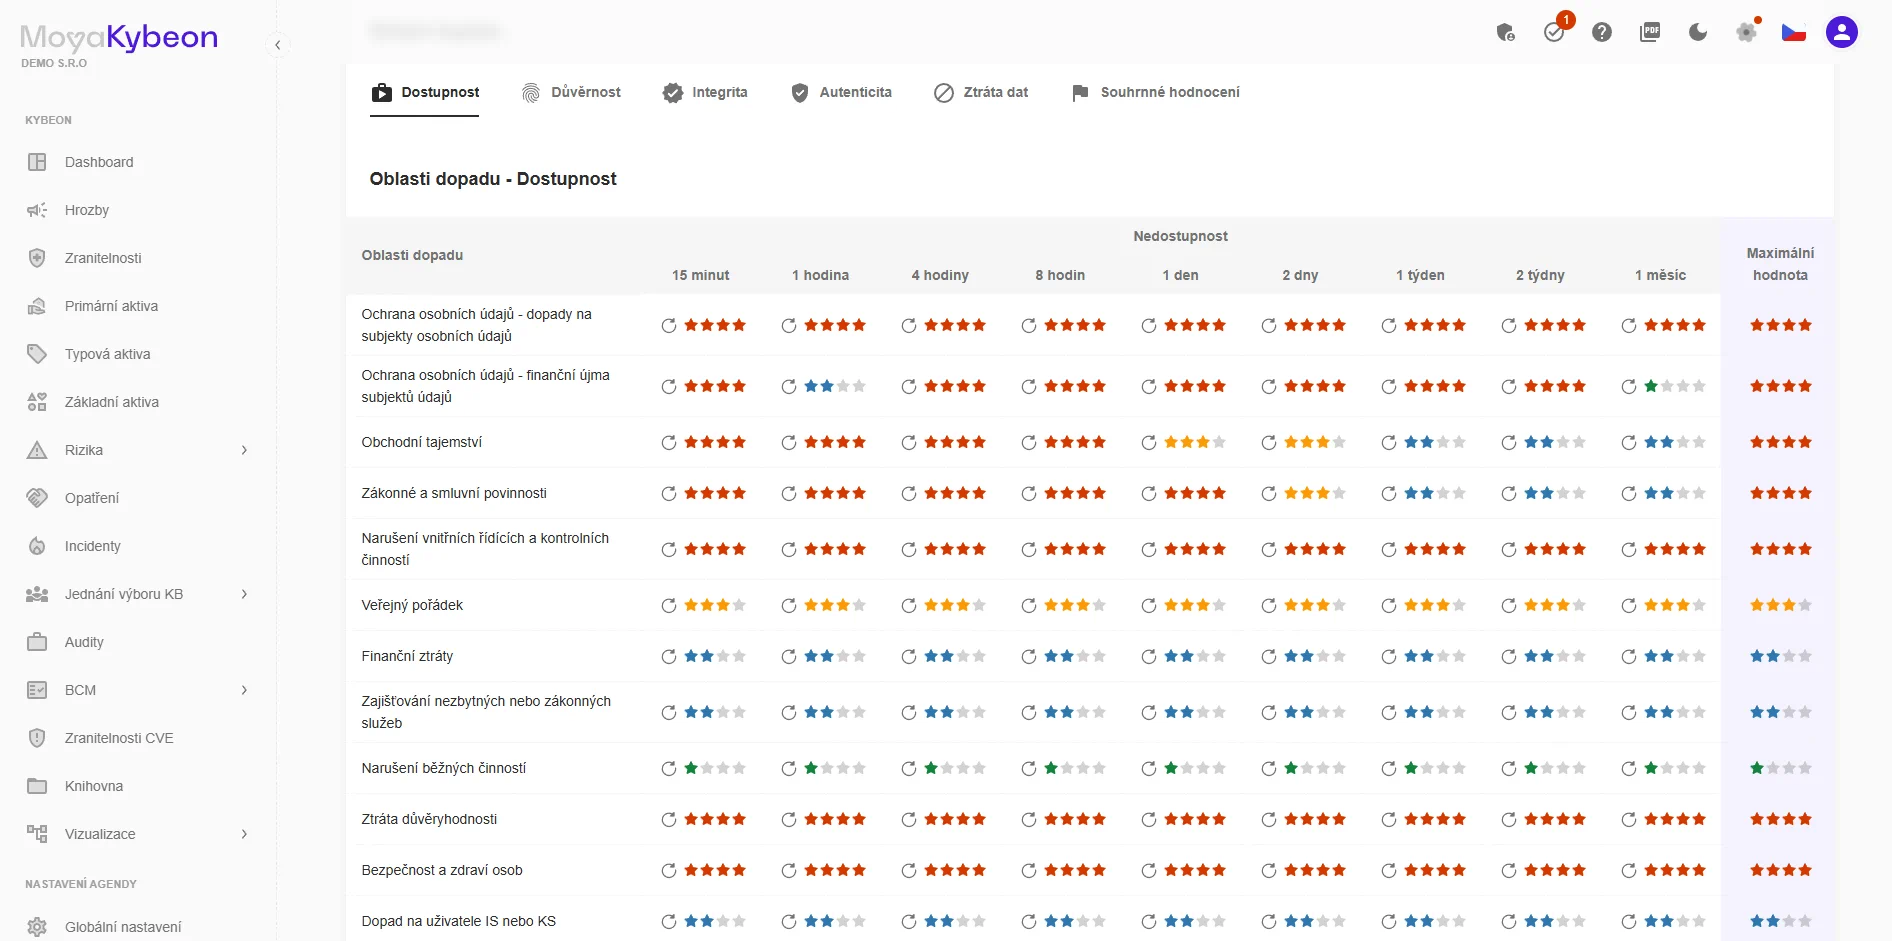
Od analýzy dopadů (BIA) až po plány obnovy (BCP). Navazuje na katalog aktiv, takže hodnoty MTO a RPO nezadáváte podruhé.
Vše co potřebujete si vyexportujete. Generujte Prohlášení o aplikovatelnosti a Plán zvládání rizik na kliknutí.
Data z jiných systémů naimportujete přes XLS. Poskytneme i vzorová data, od kterých se odrazíte.
Přístup k informacím se řídí automaticky. Každá role má jasně definováno, co může udělat. O každé aktivitě vzniká auditní záznam.
Díky zpracování všech dat v jednom systému máte souvislosti dostupné na kliknutí a vždy poslední platnou verzi.
Budujeme síť partnerů připravených pomoci. Ať potřebujete dlouhodobou péči, nebo jen malou konzultaci.
Řízení KB není jen jednorázové vyplnění tabulek. Věnujte se opatřením, kontrolám, výboru KB i incidentům – vše na jednom místě.
Nemusíte být expert na kyberbezpečnost. AI asistent pomůže s vyplněním formulářů a ušetří vám čas.


Úspěšný vstup do problematiky. Neomezený počet uživatelů.
Cena bez DPH za jednu společnost
Přístup zdarma na 30 dní · Bez platební karty
Kompletní řízení kybernetické bezpečnosti. Neomezený počet uživatelů.
Cena bez DPH za jednu společnost
Přístup zdarma na 30 dní · Bez platební karty
Pro náročné zákazníky. Neomezený počet uživatelů.
Stále rozšiřujeme síť partnerů, kteří jsou připraveni vám pomoci. Ať už potřebujete dlouhodobou péči, nebo jen malou konzultaci.
Zobrazit všechny partneryÚtočníci nikdy nespí a nový zákon o kybernetické bezpečnosti, který transponuje NIS2, je účinný už od 1. 11. 2025. Pokud se vás povinnosti týkají, neodkládejte je — čím dřív začnete, tím klidněji to zvládnete.
Vyzkoušet zdarmaHlavním účelem je poskytnout organizacím nástroj pro efektivní a systematické řízení rizik. Umožňuje řízení různých typů rizik, jako jsou bezpečnostní, dodavatelská, procesní, personální, strategická a operační rizika.
Vývoj platformy MoyaKybeon je prováděn v souladu s metodikou OWASP Application Security Verification Standard. Celé řešení běží na cloudové platformě MS Azure a využívá její bezpečnostní mechanismy (App Service, Azure Cosmos DB, Key Vault, Storage Account). Komunikace je šifrována přes HTTPS.
Data je možné importovat pomocí XLS souborů – skvělé při úvodním naplnění z jiného SW. Stejným způsobem lze data exportovat ven z aplikace.
Ano, MoyaKybeon je vytvořena tak, aby byl v souladu s řadou ISO norem, jako jsou ISO 9001:2015, ISO 31000, ISO 27001 a další.
Ano, celá agenda byla připravena v souladu s novou směrnicí NIS2 a zákonem o kybernetické bezpečnosti účinným od 1. 11. 2025.
Ano, je k dispozici úvodní sada zranitelností, stejně jako hrozeb a typových aktiv, kterou je možno z XLS naimportovat a následně rozšiřovat.
Určitě. MoyaKybeon není určena výhradně pro subjekty, které vyjmenovává legislativa. Řízení rizik je klíčové pro vlastní bezpečnost i pro růst podnikání. Zároveň se díky řízení rizik stáváte důvěryhodnějším partnerem pro zákazníky.
Manažeři kybernetické bezpečnosti mohou MoyaKybeon využívat k efektivnímu řízení bezpečnostních rizik, plánování nápravných opatření a sledování incidentů. Software umožňuje práci s aktivy, což je užitečné pro certifikaci dle ISO27001 a ISMS.