Zapomenuté nařízení Komise (EU) 2024/2690 (poznámky z webináře)
NIS2 a digitální služby: kdo spadá pod nařízení EU 2024/2690, jaké povinnosti mění a kde firmy nejčastěji chybují. Přehled z webináře s Premium Systems.
Zajímavosti a postřehy ze světa kybernetické bezpečnosti i z MoyaZone.
NIS2 a digitální služby: kdo spadá pod nařízení EU 2024/2690, jaké povinnosti mění a kde firmy nejčastěji chybují. Přehled z webináře s Premium Systems.
Jak se připravit, aby ISO certifikace proběhla hladce, rychle a bezbolestně - konkrétní a jasné rady přímo od ISO auditora.
Co všechno musí firma mít zdokumentováno? A proč to často nestačí? Jaké chyby nejčastěji organizace dělají?
Jiří Pudich a Roman Vontor z Premium Systems o tom, proč "NIS2 compliance" nestačí – a co firmy opravdu potřebují, aby fungovaly pod tlakem.
Business Impact Analýza (BIA) je povinným krokem pro organizace pod ZoKB/NIS2. Zjistěte, co BIA obnáší, jak stanovit MTO, RTO a RPO a jak z ní vznikají plány kontinuity.
Jak vypadá reálné řízení rizik a kybernetická bezpečnost? Bavíme se s Netia – firmou, která ví, že nový software špatné procesy nevyřeší.
ISO 42001 je norma pro systém řízení umělé inteligence. Zjistěte, co certifikace obnáší, pro koho má smysl a jak implementace vypadá v praxi.
Jak vypadá reálná implementace ISO 27001? Bavíme se s eISO – firmou, která pomáhá firmám zavést ISMS tak, aby dávalo smysl, nejen „na papíře".
AI v bezpečnostním monitoringu SOC – jak to funguje v praxi a proč šetří analytikům 40 % času. S Tomášem Hlavsou (Atos) pro CyberEdu.
Hledáte nástroj pro automatické testování bezpečnosti aplikací? Přečtěte si praktického průvodce výběrem SAST, DAST a SCA nástrojů založeného na zkušenostech z praxe.
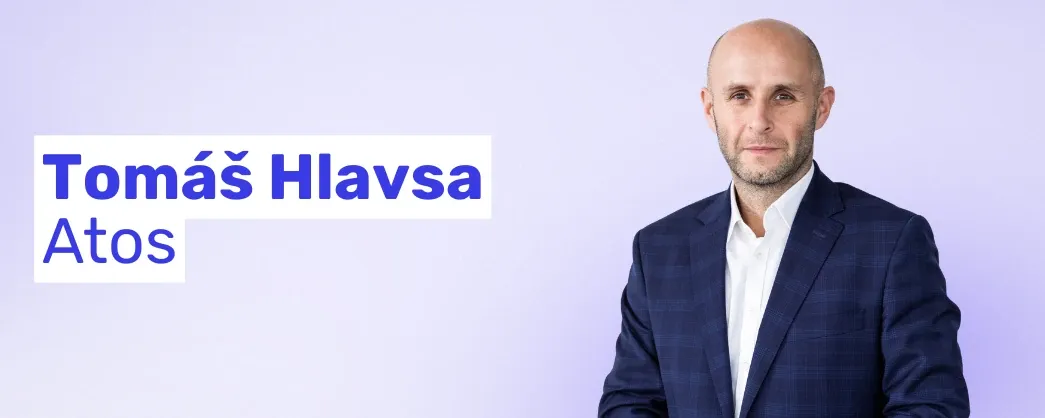
Proč firmy v bezpečnosti nejčastěji chybují? Bezpečnostní ředitel Atosu Tomáš Hlavsa vysvětluje, proč je lidský faktor důležitější než technologie. První díl našeho seriálu o partnerech.
Lidský faktor v kyberbezpečnosti, mechanismy, které vedou k úspěšným podvodům, význam hodnotové leadershipu a mnoho dalšího v rozhovoru s Pavlou Weber