Zákon o kybernetické bezpečnosti klade na organizace hromadu požadavků. Splnit je ale musí reální lidé. Kde je vzít, na co si dát pozor při náboru, jak roli definovat a kam ji zasadit v organizační struktuře? To jsou noční můry HR oddělení a přesně jim se věnovala další #CyberEdu Konzultační hodina.
Hostem byl Luboš Fryc, Enterprise-Security Architect a zakladatel společnosti Skill Bill, která poskytuje školení a konzultace v oblasti podnikové, obchodní a bezpečnostní architektury, ověřování kvality a datové strategie. Pokud nechcete koukat na celý záznam, můžete si přečíst podrobné shrnutí pod videem.
Motto webináře: Compliance ≠ Governance
Luboš začal větou, která se prolínala celou přednáškou. Organizace by měla (a podle zákona musí):
-
definovat bezpečnostní role,
-
obsadit je kvalifikovanými lidmi se zkušenostmi,
-
a prokázat, že tito lidé v rolích reálně doručují potřebné výstupy.
Rozdíl mezi compliance a governance vysvětluje na trojúhelníku governance – risk – compliance (GRC). Certifikát na ISO 27001 vám dá papírovou shodu, tedy jeden vrchol trojúhelníku. Ale „papír snese všechno“. Musíte také každý den řídit rizika a mít reálné řízení, ve kterém vedení ví, co se děje, a rozhoduje o tom.
Prapůvod: role podle ISO/IEC 27001
Prapůvod všech rolí lze vystopovat u norem ISO/IEC, ze kterých čerpá i evropská a česká legislativa. Jde o dobrovolné best practice, nikoli o vynutitelnou povinnost. Role zde nejsou ve vzduchu, ale zapadají do PDCA cyklu (Plan–Do–Check–Act) systému řízení bezpečnosti informací (ISMS):
-
Plan: rozsah ISMS, politiky, analýza a hodnocení rizik, plánování zdrojů (lidských i finančních).
-
Do: zavedení opatření (příloha A normy ISO 27001), školení a povědomí, správa aktiv, reakce na incidenty.
-
Check: monitoring a audit, interní nebo externí.
-
Act: nápravná opatření na základě auditních nálezů.
Tytéž role se objevují i v navazujících normách, například ISO/IEC 27701 (řízení ochrany soukromí, PIMS) a ISO/IEC 42001 (řízení umělé inteligence, AIMS). Jen se jmenují trochu jinak. Nemusíte tedy „vynalézat nový svět“, když přijde GDPR nebo regulace AI, ale role překlíčujete do nových významů.
Jednotlivé role
-
Vrcholové vedení (čl. 5.1, 5.3, 9.3) nese ultimátní odpovědnost za ISMS, schvaluje politiku a rozpočet, alokuje lidské a finanční zdroje a deleguje operativní řízení. Výstupem je mimo jiné schválená politika a záznamy z přezkoumání vedením.
-
Manažer informační bezpečnosti (CISO) je výkonná role s mandátem systém budovat, udržovat a zlepšovat. Řeší incidenty, zranitelnosti, dokumentaci i program povědomí a reportuje vedení. Výstupy: pravidelné zprávy o stavu bezpečnosti, aktualizované směrnice, plán reakce na incidenty a prohlášení o aplikovatelnosti (SoA).
-
Vlastník rizika (čl. 6.1.2, 8.2) bývá ředitel oddělení nebo byznys manažer. Schvaluje plán zvládání rizik a jménem organizace formálně akceptuje zbytkové riziko.
-
Vlastník aktiva (příloha A.5.9) odpovídá za aktivum po celý jeho životní cyklus, určuje klasifikaci a přístupová práva.
-
Interní auditor (čl. 9.2, ISO 19011) musí být nezávislý. CISO nemůže auditovat procesy, které sám řídí.
-
Zaměstnanci a uživatelé (čl. 7.3, příloha A.6.2) nemají výkonné pravomoci, ale odpovídají za dodržování politik a hlášení incidentů.
Tři úrovně dokumentů
Odpovědnosti se promítají do tří úrovní: vrcholové vedení odpovídá za politiky (strategická úroveň), manažer bezpečnosti za směrnice (taktická úroveň) a provoz za procedury (operativní úroveň). Vedení k tomu musí stanovit bezpečnostní cíle a musí být proporcionální.
Klíčové pravidlo: U každé role definujte čtyři věci: odkaz na normu, pravomoci a zodpovědnosti, používané procesy a očekávané výstupy. Role bez procesů a výstupů je „hezky nainstalovaná, ale naprosto lichá“. Nemáte měřitelná kritéria a peníze za ni jdou do výlevky.
Podobně by měl existovat katalog bezpečnostních služeb s parametry (SLA), aby bezpečnostní oddělení mělo za čím stát a šlo ho ověřit.
Praktický závěr: Organizace, které už mají fungující ISO certifikaci, mají podle Luboše často z velké části hotovo i pro zákon. Jde hlavně o „překlíčování“ názvosloví a lokálních odlišností. Nic nedělejte znovu za nové peníze, protože reengineering je drahý a zbytečně prodlužuje cestu.
Luboš také zmínil, že audity mohou přijít z různých stran (v Česku například NÚKIB, ČNB v souvislosti s DORA nebo Úřad pro ochranu osobních údajů). Pokud organizace vyhoví ISO certifikaci jen formálně a neobstojí u regulátora, může regulátor iniciovat i odebrání certifikace. Audit proto berte jako příležitost, ne jako hrozbu.
Evropský pohled: ENISA a rámec ECSF
Evropská unie přišla s vlastním rámcem: European Cybersecurity Skills Framework (ECSF) od agentury ENISA. Slouží jako nástroj pro pochopení rolí, mapuje znalosti a profiluje potřebné kompetence. Shrnuje kybernetické role do 12 profilů, které jsou analyzovány z hlediska odpovědností, dovedností, synergií a vzájemných závislostí:
-
Chief Information Security Officer (CISO)
-
Cyber Incident Responder
-
Cyber Legal, Policy and Compliance Officer
-
Cyber Threat Intelligence Specialist
-
Cybersecurity Architect
-
Cybersecurity Auditor
-
Cybersecurity Educator
-
Cybersecurity Implementer
-
Cybersecurity Researcher
-
Cybersecurity Risk Manager
-
Digital Forensics Investigator
-
Penetration Tester
Klíčové je i tady slovo proporcionalita: organizace nemusí obsadit všech 12 profilů samostatnými lidmi. Je potřeba nejdřív odhadnout, jak velkou organizaci před sebou máte, a podle toho rozhodnout, kolik rolí a jak silně aplikovat.
V české praxi se z dvanácti profilů nejčastěji „vykostí“ čtyři: CISO (manažer), architekt, auditor a pověřenec pro ochranu osobních údajů (DPO).
Postřehy k jednotlivým profilům
-
Cyber Incident Responder. V menších organizacích dedikovaný člověk nebývá. Do role se ale často „přetváří“ zdatný operativec pod CISO. Ve větších komplexech je tato role vhodná, protože hlídá, aby proces hlášení incidentů probíhal správně.
-
Cyber Legal, Policy and Compliance Officer. Sleduje legislativu a regulace, často včetně GDPR. U DPO upozornil Luboš na střet zájmů, pokud je zaměstnancem organizace, jejíž zpracování dat má hlídat.
-
Threat intelligence. U složitějších provozů by neměla chybět. Malá firma s drahými aktivy si ji může najmout. Vždy ale kupujte skillset, ne jen nástroje: s každým nástrojem se nakupuje i znalost, a ta musí být ve smlouvě.
-
Architekt. Podle NÚKIB spíš taktik a operativec. Luboš Fryc ale doporučuje, aby to byl i stratég, protože při návrhu musí s CISO vyjednávat s byznysem, co a jak má být zabezpečeno.
-
Educator. Tady se prolíná HR s bezpečnostním týmem (viz níže).
-
Researcher a forensic investigator bývají často jedna role, aby se důkazy nepřenášely mezi lidmi.
-
Penetrační tester. Nezapomeňte na zasmluvnění a vymezení rozsahu: informovaný test, částečně informovaný, nebo slepý (blackbox). Test má mít jasnou hranici, protože „úspěšně shozený podnik není nejlepší výsledek“.
-
Risk manager. Musí umět vyprávět vedení srozumitelné „příběhy“ o aktivech, aby se strategie rozhodovala na základě rizik.
Každý profil má u ENISA své alternativní názvy, misi, hlavní úkoly, klíčové znalosti a knihovnu výstupů (deliverables). Například CISO má dodat kybernetickou strategii a politiku kybernetické bezpečnosti schválenou vedením. Pro HR je to kontrolní seznam: co má člověk v roli doložit.
Doplňující materiály
- Cybersecurity roles and skills for NIS2 essential and important entities
- European Cybersecurity Skills Framework (ECSF) – User Manual
- European Cybersecurity Skills Framework Role Profiles
- Crosswalk between ECSF and ESCO
Poznámka: Role podle ENISA frameworku budou v MoyaKybeon dostupné od října 2026.
České role podle zákona č. 264/2025 Sb. a vyhlášek
Zatímco ISO normy hovoří obecně a dobrovolně, český zákon je vynutitelný. Rozlišuje dva režimy:
-
Režim vyšších povinností (vyhláška č. 409/2025 Sb.) vyžaduje oddělené a specializované role kvůli zamezení střetu zájmů: manažer, architekt, auditor a garant aktiva.
-
Režim nižších povinností (vyhláška č. 410/2025 Sb.) sjednocuje operativu do jedné osoby, avšak s důrazem na její průběžné a doložitelné odborné vzdělávání.
Zařazení do režimu se určuje samoidentifikací podle vyhlášky č. 408/2025 Sb. (podle regulované služby, velikosti a dalších kritérií). Pomoct může i Kalkulačka NIS2.
Jak jednotlivé role vypadají:
-
Vrcholné vedení (statutární orgán). Zákon přenáší na statutární orgán přímou a nepřenosnou osobní odpovědnost. Vedení musí prokazatelně a osobně absolvovat bezpečnostní školení, náhradu poslat nesmí. Záznam o školení je nutné doložit při kontrole. Nesplnění může NÚKIB potrestat vysokými pokutami. „Už to není ICT věc.“
-
Manažer kybernetické bezpečnosti (MKB). Strategický koordinátor systému. Zákon vyžaduje prokazatelnou praxi (zpravidla tři roky v řízení bezpečnosti) a zásadní je nezávislost: MKB nesmí být ve střetu zájmů s provozem IT. Podle Luboše nesmí být ani CEO, ani šéfem provozu.
-
Architekt kybernetické bezpečnosti (ArKB). Odpovídá za „secure by design“ napříč organizací. Má pravomoc zastavit nasazení systému, který nesplňuje požadavky na bezpečnost. Opět se vyžaduje odborná praxe.
-
Auditor kybernetické bezpečnosti (AKB). Zajišťuje výhradně nezávislou kontrolu. V režimu vyšších povinností vyhláška ukládá provést interní audit alespoň jednou za dva roky. Luboš Fryc zdůrazňuje, že auditor zůstane vždy „outstanding“, tedy najímaný externě, a nesmí být s nikým svázán. Platí to pro interního i externího auditora: má být objektivní a nikým neovlivnitelný.
-
Garant aktiva. Legislativní nástupce „vlastníka aktiva“ z ISO. Nezajišťuje chod celého systému, ale odpovídá za bezpečnost konkrétního aktiva a rozhoduje o přístupech k němu. Aktiva nesmí zůstat osiřelá.
-
Osoba pověřená kybernetickou bezpečností. Role z režimu nižších povinností, kterou obsazují tisíce firem. Zastřešuje MKB i ArKB, má na starosti operativu a vyhláška klade důraz na její dokladovatelné vzdělávání. Luboš ji přirovnal ke „ztrátové kompresi“: rolí je méně, ale každá je komplexnější. Osoba by se měla profilovat někde mezi manažerem a architektem.
Vyšší a nižší režim: kdo koho zastřešuje
Nižší režim fakticky spojuje dvě ISO role, vlastníka rizika a vlastníka aktiva, do jedné osoby: garanta aktiva. Ten musí umět zhodnotit rizikovost aktiva a obhájit ji před vedením. Původní minimální bezpečnostní standard z dřívější doby se postupně nahrazuje režimem nižších povinností.
Praktická vodítka, která zazněla:
-
V režimu vyšších povinností by podle Luboše neměla nastat situace bez kvalifikovaného zástupu MKB ani architekta. MKB a ArKB se mohou vzájemně zastupovat.
-
Auditor zůstává vždy samostatný a nezávislý.
-
Registrace na Portálu NÚKIB: v evidenci musí být jmenovitě uvedeni statutár, MKB a pověřená osoba se všemi kontakty, aby bylo možné komunikovat při incidentu nebo krizovém stavu.
Strategická role CISO/MKB: jak ji podpořit
Statická shoda nestačí. Manažer musí vedení každý den dokládat, že je organizace schopná bezpečnost zajišťovat. Je k dispozici několik pomůcek:
-
Model E-D-M-C podle ISO/IEC 27014: Vyhodnocovat – Směrovat – Dohlížet – Komunikovat. Uzavřená smyčka mezi správním orgánem a exekutivou, která pomáhá ověřit, zda ve firmě funguje skutečný „tone at the top“, nebo zda je bezpečnost izolovanou iniciativou IT.
-
Procesní referenční model ISO/IEC TS 27022: jeden řídicí proces (rozhraní na governance), 12 hlavních procesů (politiky, požadavky, hodnocení a zvládání rizik, implementace, dodavatelé, povědomí, incidenty, změny, interní audit, hodnocení výkonnosti, zlepšování) a čtyři podpůrné.
-
Výbor pro řízení kybernetické bezpečnosti (v jiných metodikách security board): na jednom stole hlasy vedení a bezpečnostních rolí, s výjimkou auditora, který se jen ověřuje a nezasedá. Zde se řeší agenda života všech procesů a ověřují se výstupy.
-
Jedno místo pravdy. Ať už použijete GRC nástroj (např. MoyaKybeon), nebo jiný systém, CISO/MKB potřebuje mít „prst na tepu“ každodenního provozu.
CISO by měl sedět u jednoho stolu s ostatními členy vedení (CEO, CFO a dalšími). Pokud tam není, „je cosi hodně špatně“. Odpovědnost se navíc musí pojit s delegovanou pravomocí a zdroji: kdo chce plnění, musí dát lidi a rozpočet.
Jak role dokumentovat: RACI a výstupy
Role je nutné popsat tak, aby obstály při auditu i v realitě. Luboš Fryc doporučuje kombinaci RACI matice (kdo je Responsible, Accountable, Consulted, Informed), služeb a výstupů.
Ukázka z ISMS podle ISO 27001 (výběr):
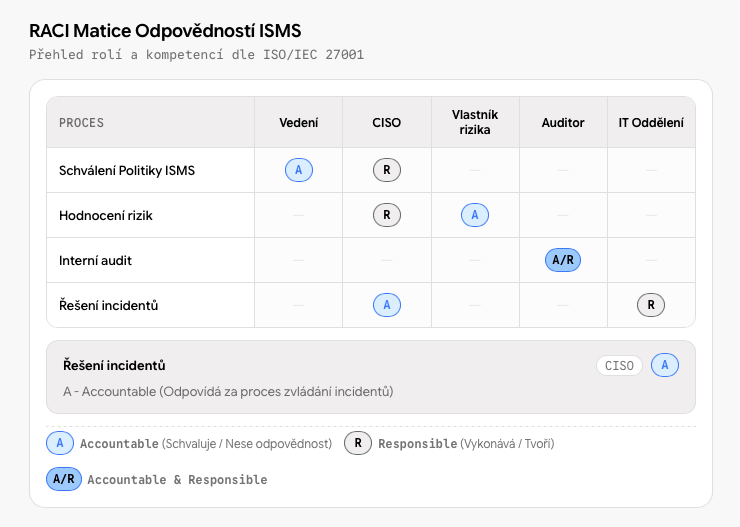
Tuto matici účastníci doplnili o explicitní výčtovou variantu. V diskusi zazněla připomínka, že v české praxi je třeba důsledněji řešit i „I“ (informován), například při hlášení incidentů regulátorovi. Luboš souhlasil, že u legislativy je to jasnější než u dobrovolných norem, kde regulátor není. Písmeno „C“ (konzultace) znamená v české praxi konzultaci s NÚKIB přes jeho portál nebo s ČNB, podle sektoru. Matice platí stejně pro interního i externího auditora.
Pro zákon o kybernetické bezpečnosti existuje samostatná RACI matice:
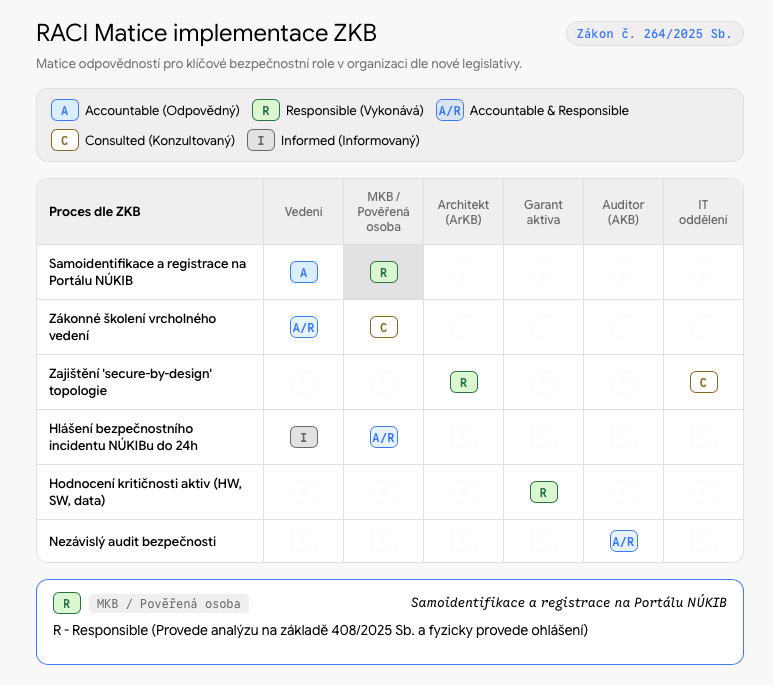
Luboš Fryc k tomu dodává, že role incident respondera zákon výslovně nevyžaduje, ale ve větších organizacích ji doporučuje zavést, protože MKB na ni může delegovat pravomoc. Architekta podle něj NÚKIB vnímá jen jako roli pro kybernetickou bezpečnost, zatímco on sám by chtěl, aby rozuměl i byznysu a strategii.
Co z toho plyne pro HR
-
Popište roli přes výstupy, ne jen přes požadavky. U každé role definujte službu, funkce a výstupy z knihovny ECSF. Díky tomu můžete dělat rozdílovou analýzu: pokrývá současný obsazovatel to, co má? Pokud ne, je to kandidát na doplnění vzdělání, nebo na výměnu.
-
Využijte SFIA při výběru a rozvoji. Luboš doporučuje rámec SFIA 9 (sfia-online.org), běžně používaný v HR. V části „Cybersecurity“ si můžete filtrovat dovednosti a úrovně pro konkrétní roli. Z toho vyplývají relevantní otázky na pohovoru: kdo na ně neumí odpovědět, nebude ten pravý. Podle Luboše se SFIA 10 očekává do čtvrtého kvartálu 2027.
-
Vzdělávání je společná věc HR a bezpečnostního týmu. Nestačí nechat zaměstnance podepsat poučení na vstupu a výstupu. Vzdělávání musí být pro všechny (včetně vrcholového vedení a napříč odděleními), vyžadované i po třetích a čtvrtých stranách (dodavatelích), pravidelně opakované a zaznamenávané jako důkazní materiál (např. procentuální úspěšnost v testech) na jednom místě pro auditora.
-
Nakupujte skillset, ne jen nástroje. Při najímání externích služeb (threat intelligence, pentesty, SOC) musí smlouva zahrnovat i kompetence lidí. Nutné je ověřit, že dodavatel umí požadované výstupy skutečně vytvářet.
-
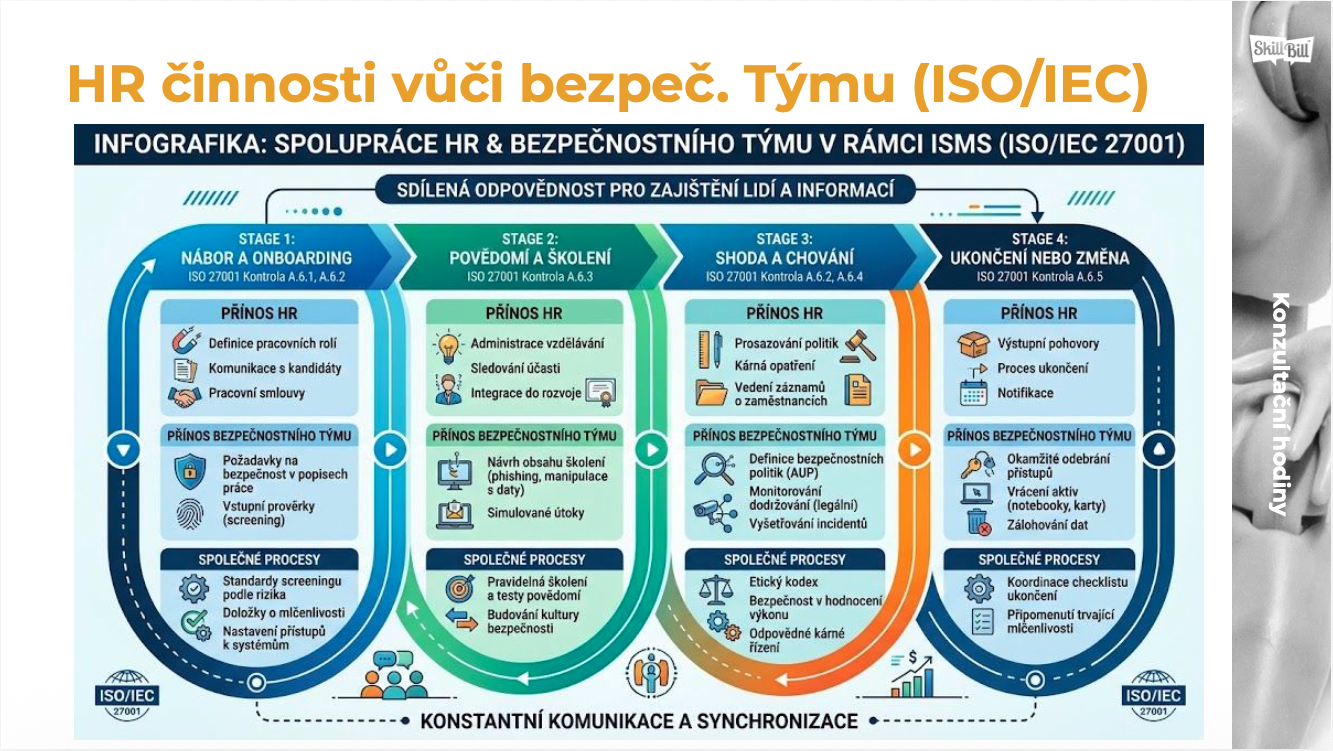
Hlídejte životní cyklus. Lidé přicházejí a odcházejí. Každá role potřebuje zastupitelnost a proces náhrady. Spolupráce HR a bezpečnosti lze sledovat ve čtyřech fázích: nábor a onboarding (požadavky na bezpečnost v popisech práce, prověrky, smlouvy a NDA), povědomí a školení, shoda a chování (prosazování politik, kárná opatření) a ukončení nebo změna (odebrání přístupů, vrácení aktiv, připomenutí mlčenlivosti).
Kde role hledat. Existuje i evropská „burza“ talentů a vyplatí zvážit sdílenou nebo externí službu, dokud si vlastní lidi nevychováte. Konkrétní nabídky si ověřte přímo na webu ENISA.
Otázky z chatu
Musí obec s rozšířenou působností v nižším režimu určit garanta aktiva? Ano. Garant aktiva figuruje v obou režimech a v nižším režimu sjednocuje roli vlastníka rizika a aktiva.
Je povinná profesní kvalifikace pro manažera kybernetické bezpečnosti? Luboš ji doporučuje absolvovat. Certifikační zkoušku vypsanou NÚKIB označil za dobrý nápad, protože prověří praktické znalosti, a školení je vhodná příprava.
Mohou se MKB a architekt vzájemně zastupovat? Ano, zastupitelnost je nutná.
Platí RACI i pro externího auditora? Ano. Interní i externí auditor musí být objektivní a nezávislý.
Tipy na závěr
-
Nezačínejte od nuly. Pokud máte ISO certifikaci, přeložte ji do terminologie zákona.
-
Role bez procesů a výstupů není role. Pište čtyři věci: odkaz, pravomoci, procesy, výstupy.
-
Odkaz: na jakém základě role existuje (článek ISO 27001, vyhláška č. 409/2025 Sb. apod.).
-
Pravomoci a zodpovědnosti: co role smí rozhodnout a za co odpovídá.
-
Procesy: v jakých procesech role pracuje (řízení rizik, hlášení incidentů, interní audit…).
-
Výstupy: co má role konkrétně dodat a co půjde ukázat auditorovi.
-
-
Nechte MKB u stolu s vedením. A s ním i pravomoci a zdroje.
-
Vzdělávání dokládejte. Záznamy, testy, opakování, včetně dodavatelů.
-
Využijte hotové rámce. ECSF pro obsah rolí, SFIA pro úrovně dovedností. Není třeba vymýšlet kolo.
Pokud jste HR a do kybernetické bezpečnosti teprve vstupujete, nádech a výdech. Zpočátku to může působit jako masakr, ale postupně to začne dávat smysl a dá se to rozložit na kroky.