Výrobní linky, energetika, vodárenství nebo zdravotnické technologie fungují podle jiných pravidel než kancelářské IT. Postupy, které se osvědčily na serverech a noteboocích, tu často nestačí – a nešikovný zásah může způsobit větší škodu než samotný útok. Z webináře CyberEdu s Lubošem Frycem ze SkillBill přinášíme přehled toho, jak o zabezpečení OT a IoT přemýšlet. Shrnutí naleznete pod videem.
V kostce
- V OT je na prvním místě dostupnost a kontinuita provozu, teprve potom integrita a důvěrnost – opak běžného IT.
- Oddělení IT a OT „vzduchovou mezerou“ (air gap) dnes už nefunguje; propojení přes 4G/5G, Wi‑Fi a cloud je realita.
- Chytré prvky nelze vždy chránit na samotném zařízení. Ochranu proto zajišťuje síť: segmentace, demilitarizované zóny a Zero Trust jako síťová „obálka“.
- Tam, kde nejde záplatovat, nastupují kompenzační kontroly: izolace, whitelisting a virtuální záplatování.
- Zranitelnosti se v OT neskenují aktivně; používá se pasivní monitoring a specializovaná forenzní analýza.
- Bezpečnost OT není práce jednoho člověka. Potřebuje architekta, manažera rizik, forenzního analytika a rámec typu ISA/IEC 62443.
Proč se OT a IoT dostávají do popředí
Průmyslové a SCADA systémy byly dlouho spíše „bílým místem“ bezpečnosti – světem, na který se raději nesahalo. Mnohé vznikly v 70. letech a později, kdy se kybernetická bezpečnost při návrhu vůbec neřešila. Nejde tak jen o fyzické stárnutí techniky, ale i o „morální zastarávání“: zařízení běží, ale bezpečnost se k nim nikdy nedoplnila.
Dnes jsou tyto systémy předmětem zájmu hybridních a kybernetických útoků. Často tvoří součást kritické infrastruktury a jejich nedostupnost může mít fatální důsledky. Zároveň se v rámci globalizace a cloudifikace stále víc propojují s ostatními systémy. Secure by Design proto není slogan, ale nutnost. Technologie, které nám přinášejí užitek, mohou být jednou použity proti nám.
IT versus OT: jiné priority, jiné důsledky
Obě oblasti chrání aktiva a data před neoprávněným přístupem, provozními narušeními a kyberútoky. Liší se ale tím, co je v dané chvíli nejdůležitější. V IT platí klasická triáda důvěrnost – integrita – dostupnost. V OT jde primárně o běh, odolnost (resilience) a nepřerušené fungování služby, proto je pořadí obrácené.
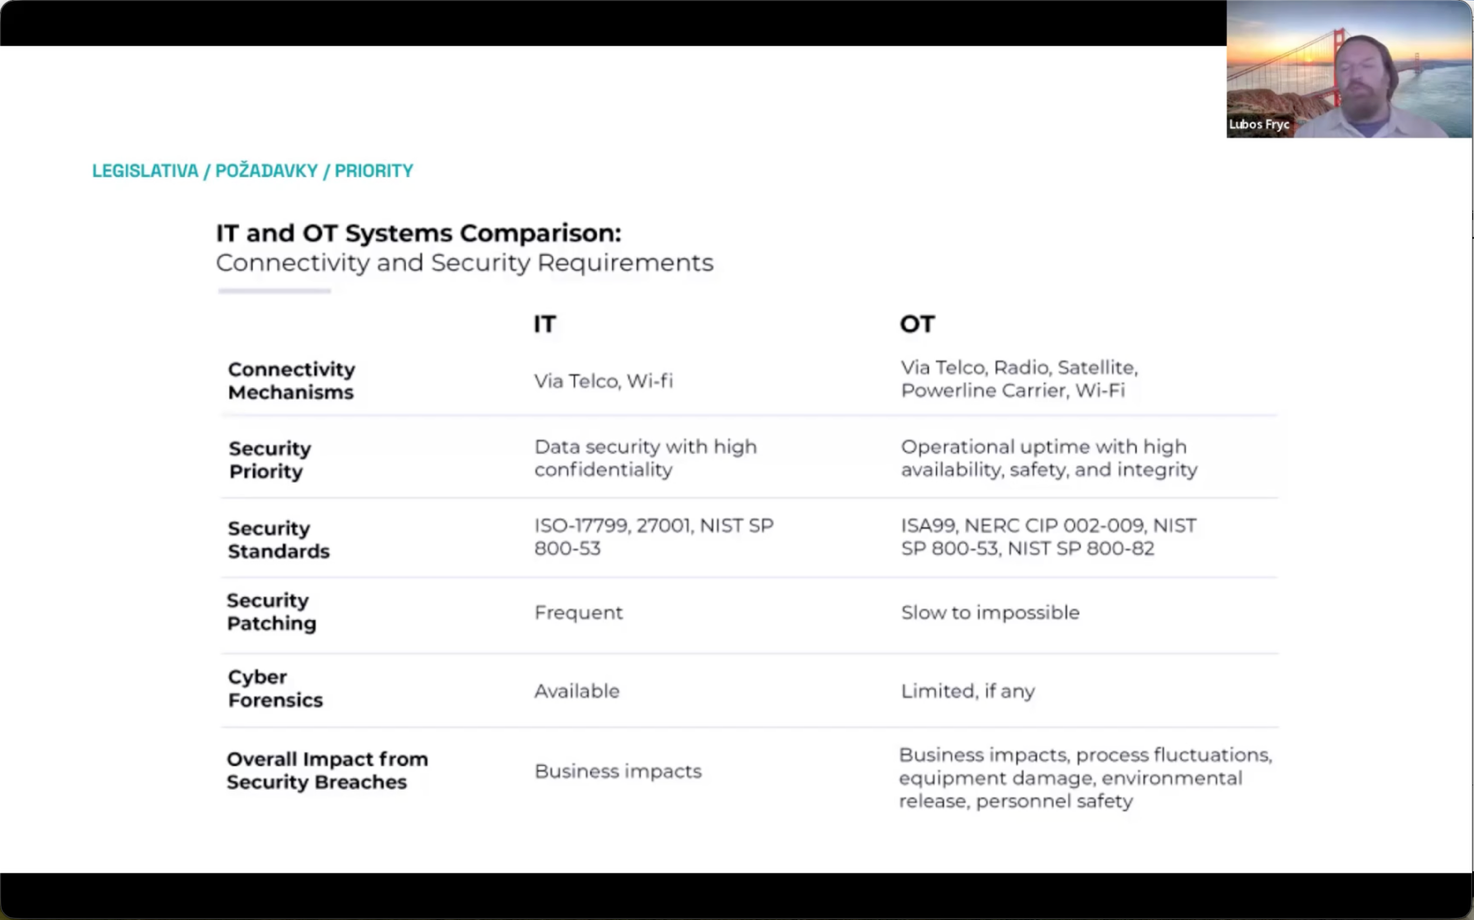
Názorným příkladem je nemocnice. Na prvním místě musí fungovat systémy, na nichž závisí záchrana života a zdraví; vyplácení mezd nebo nákup zdravotnického materiálu je až druhotné. Typickým rysem OT je také nepřetržité monitorování – už na úrovni senzorů a fyzikálních veličin, nejen na úrovni sítě.
Air gap je mýtus, Purdue model ale dál dává smysl
Referenční model Purdue (PERA) z 90. let rozděluje průmyslové řídicí systémy do vrstev:
- L0 fyzické procesy,
- L1 programovatelné logické automaty (PLC),
- L2 operátorská rozhraní (HMI),
- L3 dohled a databáze,
- L4–L5 podnikové IT.
Mezi IT a OT dříve stála „tlustá zeď“. Dnes se oba světy propojují přes 5G, Wi‑Fi a chytrá zařízení, takže izolace „vzduchem“ je pouhý mýtus. Luboš Fryc ale nesouhlasí s tím, že Purdue model zanikl: jeho principy vrstvení a segmentace platí dál. Skutečným problémem jsou ploché sítě s rychlými, neřízenými propoji až do úrovně L4–L5.
Stačí zkompromitovat chytrou tiskárnu nebo kameru a útočník se může laterálně pohybovat dál. Řešením je pečlivá evidence a dobrý architektonický návrh, nikoli přesvědčení, že nás chrání izolace.
Jak navrhnout odolnou OT síť
Zero Trust jako síťová obálka
Zero Trust – nikomu nevěřit a vše ověřovat – je v OT těžké zavést, protože PLC často neumějí ověřit identitu ani moderní šifrování. Architekt proto staví ochranu na úrovni sítě, ne koncového bodu: koncový prvek je „hloupý“ a síť ho hlídá za něj. Čím víc autonomních „smart“ prvků do prostředí přidáme, tím víc je třeba na Zero Trust tlačit.
Segmentace a průmyslová DMZ
Architekt musí chápat celý technologický proces od startu do konce (například chemickou nebo hutní výrobu), aby mohl klíčové provozy rozdělit do segmentů (mikrosegmentace) a navrhnout záložní způsoby provozu. Další zásady:
- mezi IT a OT by neměl existovat přímý datový tok; komunikace prochází průmyslovou demilitarizovanou zónou s řízenými předávacími prvky,
- vzdálené přístupy dodavatelů končí v DMZ,
- hloubková inspekce paketů pomáhá zastavit šíření malwaru dřív, než se rozšíří exponenciálně,
- v OT musí pracovat odpovědné, delegované, monitorované a zastupitelné osoby.
Chytrá a hloupá zařízení
Zařízení bez bezpečnostních schopností zabalíme do dostatečného síťového konceptu. Zařízení „až moc chytrá“ naopak omezíme na úroveň, kterou chceme my, ne dodavatel. Z podobných důvodů je podle Luboše Fryce rozumné eliminovat vzdálené SaaS aplikace zasahující z cloudu do OT, pokud to není nezbytné. Každé nové rozšíření o „smart“ prvky je potřeba umět ustát bezpečnostně i finančně.
Šifrování a omezení útočné plochy
Data musí být šifrována v klidu (at rest) i při přenosu (in motion). Stejně důležité je minimalizovat služby a otevřené porty, aby se zmenšila útočná plocha, a eliminovat „shadow IoT“, tedy zařízení, která do prostředí někdo přinesl bez vědomí správy.
Když nejde záplatovat: kompenzační kontroly
V OT často neexistuje záložní větev, na kterou by se provoz dal během aktualizace přepnout. Zásah proto musí být pečlivě zvážen a zvládnut za chodu. Pokud patch nelze nasadit, nastupují kompenzační kontroly:
- Izolace a hardening: vše zakázat a povolit jen deklarované porty a konkrétní, kontrolované servery. Vše evidovat, dokumentovat a monitorovat.
- Whitelisting aplikací: systém se „zmrazí“ a spustit lze jen schválený software. Hodí se tam, kde klasický antivirus na starých strojích nefunguje.
- Virtuální záplatování: před zařízení se umístí IPS sonda nebo firewall, které na úrovni síťového provozu zachytí pokusy o zneužití zranitelnosti.
O odstávce nebo zásahu rozhoduje risk manažer spolu s architektem a dopady na výrobu je nutné předem prověřit.
Monitoring a forenzní analýza v OT
Aktivní skenování zranitelností do OT prostředí nepatří. Starší PLC nebo jiný prvek na dotazy nemusí odpovědět správně, může spadnout do chybového stavu a zastavit celou linku. Místo toho se používá pasivní odposlech na portech switchů, který zařízení nedotazuje a jen vyhodnocuje anomálie.
Forenzní analytik se v OT potýká s „černými skříňkami“ výrobců, které neprodukují obvyklé logy. Pracuje proto s tím, co je k dispozici:
- Historian – databáze procesních dat v čase. Analytik v ní hledá změny fyzikálních hodnot před výpadkem, například nepřiměřený tlak nebo falešné údaje senzorů.
- Proprietární protokoly – nejde o HTTPS nebo DNS; je nutné rozumět protokolům výrobce i nadstavbám integrátora a umět vyčíst například změnu registru, který otevírá ventil.
Zásah musí být „chirurgický“. Neodborný krok na zařízení může způsobit větší škodu než samotný útok.
Slabiny průmyslových protokolů
- Chybí nativní autentizace – řeší se síťovou „obálkou“.
- Chybí šifrování zpráv – data lze číst, měnit nebo odklonit.
- Náchylnost k replay útokům – útočník se v síti usadí, nenápadně sleduje provoz, vytvoří si jeho obraz a později jej přehraje v nevhodný okamžik. Obranou jsou moderní kryptografická časová razítka a podpisy, které se ale v praxi zavádějí pomalu.
OT bezpečnost není one man show
V nižším režimu povinností může v IT stačit jedna osoba pověřená bezpečností. V OT to podle Luboše Fryce nestačí. Role musí být diverzifikované a specializované:
- OT architekt navrhuje sítě a infrastrukturu a rozumí tomu, jak zařízení komunikují, jaké mají omezení a co potřebuje provoz. Stará se o digitální dvojče, zóny, kanály i záložní způsoby provozu.
- Manažer rizik rozhoduje o odstávkách, záplatování a kompenzačních kontrolách. V OT může jít o kontaminaci vody, výbuch nebo ztrátu života. Rozhodnutí musí křížově ověřit s architektem.
- Forenzní analytik vyšetřuje incidenty v proprietárním prostředí a spolupracuje s incident responderem, který se stará o reakci a dodává důkazní materiál.
Governance před compliance
Odškrtnout požadavky normy nestačí. V OT rozhoduje skutečné řízení (governance): pravidla se musí vynucovat v každodenním provozu, změny posuzovat z hlediska bezpečného běhu a bezpečnostní inspekce dokumentovat. K ověření změn před nasazením pomáhá digitální dvojče provozu, na kterém lze vyzkoušet hranice, postupy i dopady zásahu dřív, než se dotknou skutečné výroby.
Normy a legislativa, které se OT týkají
Tlak na odolnost přichází jak z norem, tak z evropské regulace. Přehled toho, co bylo zmíněno:
| Rámec | K čemu slouží |
|---|---|
| ISA/IEC 62443 | Mezinárodní rámec pro bezpečnost OT, od výrobců přes integrátory po provozovatele. Definuje systém řízení kybernetické bezpečnosti (CSMS, obdoba ISMS), zóny a komunikační kanály (conduits), hardening a požadavek na Secure by Design/Default u komponent. |
| NIST SP 800‑82 | Americký průvodce zabezpečením průmyslových řídicích systémů. |
| ISO/IEC 27001 | Systém řízení bezpečnosti informací; základ pro IT část prostředí. |
| ISO/IEC 27402 | Požadavky na zabezpečení IoT zařízení: kryptografická identita (např. TPM 2.0), žádné sdílené klíče a statická hesla, šifrování dat v pohybu, bezpečné aktualizace, minimalizace služeb. |
| NIS2 / ZoKB | Rozšiřuje okruh regulovaných subjektů a zpřísňuje reporting incidentů. |
| DORA | Digitální provozní odolnost ve finančním sektoru (banky, pojišťovny, investiční společnosti), včetně odolnosti dodavatelů na třetí a čtvrté úrovni. |
| Cyber Resilience Act (CRA) | Povinnosti pro výrobce hardwaru a softwaru: bezpečné vlastnosti produktu od návrhu a jejich dokumentace. Hlášení zneužívaných zranitelností platí od 11. 9. 2026, plná použitelnost od 11. 12. 2027. |
| Akt o kybernetické bezpečnosti 2 (připravovaný) | Podle doplnění z diskuse má přinést povinnou certifikaci kybernetické vyspělosti organizací z přílohy 1 NIS2 a evropskou certifikaci komponent (úroveň „významná“ nebo „vysoká“) do 36 měsíců od dostupnosti schématu. Po přechodné době by regulované subjekty mohly nakupovat jen certifikované produkty. |
| Sektorové rámce | HIPAA (zdravotnictví), PCI DSS (platební karty), SOX (finanční reporting) a GDPR pro osobní údaje. |
Vendor lock‑in, standardizace a spolupráce IT s OT
Závislost na jednom dodavateli komplikuje bezpečnost: integrace je drahá a vznikají mezery. Odpovědí je otevřený standard O‑PAS (Open Process Automation Standard) od The Open Group, který podporuje interoperabilitu a přenositelnost aplikací.
Důležitá je i standardizace datové komunikace. Místo nekonečného množení jednoúčelových API je lepší popsat, jaký objekt, v jaké roli a s jakou vlastností má v systému existovat. Pak lze data bezpečně sdílet, řídit jejich životní cyklus a včas rozhodnout, že je levnější prvek vyměnit než donekonečna záplatovat.
V neposlední řadě je potřeba spolupráce IT a OT. IT má kapacitu pro datovou analýzu, OT pro sběr dat, monitoring a udržení kontinuity provozu. Až když se potkají, může se využít skutečná hodnota dat v celém jejich životním cyklu.
Praktický kontrolní seznam
- Zmapujte, kde se vaše IT a OT skutečně propojují a přestaňte spoléhat na air gap.
- Rozdělte síť na zóny, odstraňte ploché sítě a veďte veškerou komunikaci mezi IT a OT přes DMZ.
- Pro zařízení, která neumějí ověřit identitu, zajistěte ochranu na úrovni sítě.
- U systémů, které nelze záplatovat, nasaďte kompenzační kontroly (izolace, whitelisting, virtuální záplatování).
- V OT neskenujte aktivně; zaveďte pasivní monitoring a připravte forenzní postupy předem.
- Obsaďte role architekta, manažera rizik a forenzního analytika a nastavte jejich spolupráci v cyklu PDCA.
- Mapujte požadavky ISA/IEC 62443, NIS2/ZoKB, DORA a CRA na vlastní architekturu dříve, než je bude vyžadovat regulátor.
Nejčastější otázky
Jaký je hlavní rozdíl mezi zabezpečením IT a OT?
V IT jsou prioritou důvěrnost, integrita a dostupnost dat. V OT je na prvním místě dostupnost a kontinuita provozu, následuje integrita a až poté důvěrnost, protože výpadek může ohrozit výrobu, životní prostředí i životy.
Je air gap stále dostatečná ochrana OT?
Ne. Propojení přes 4G/5G, Wi‑Fi a cloud znamená, že izolace „vzduchem“ je dnes spíše mýtus. Prostředí je třeba chránit segmentací, řízenými kanály přes DMZ a monitoringem.
Proč se v OT nemají používat aktivní skenery zranitelností?
Starší PLC a další prvky mohou na dotazy skeneru reagovat chybovým stavem nebo se zastavit, což může zastavit celou linku. Používá se proto pasivní odposlech síťového provozu.
Co dělat, když OT systém nelze záplatovat?
Nasadit kompenzační kontroly: izolaci a hardening sítě, whitelisting aplikací a virtuální záplatování pomocí IPS nebo firewallu před zařízením.
Které role potřebuje bezpečnost OT?
Minimálně OT architekta, manažera rizik a forenzního analytika, v součinnosti s incident responderem. Odpovědnost nemá nést jediná osoba.